Web Development
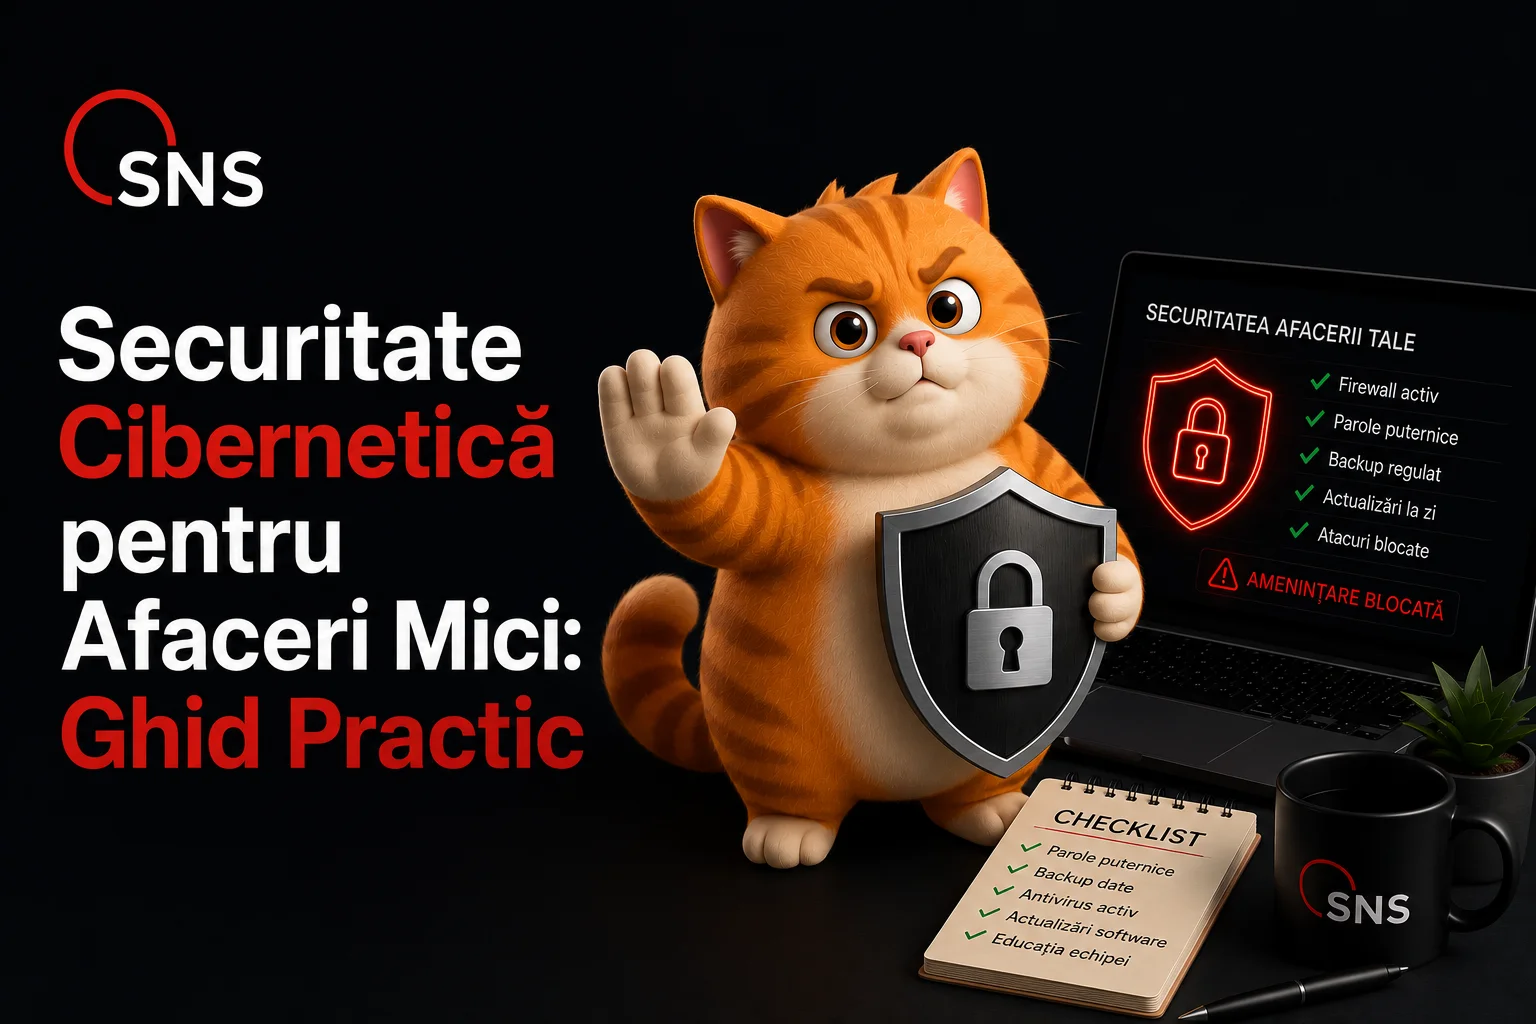
Afacerile mici sunt ținte ușoare pentru hackeri. Iată 5 măsuri simple de securitate cibernetică pe care le poți pune azi, fără să fii expert IT.
Mulți antreprenori cred că hackerii vânează doar băncile și marile companii. Realitatea e pe dos: afacerile mici sunt ținte preferate, tocmai pentru că au protecție slabă și cred că "pe mine nu mă bagă nimeni în seamă". Un atac te poate costa datele clienților, bani și reputația construită în ani.
În plus, multe atacuri nici nu sunt țintite. Programe automate scanează mii de site-uri pe zi căutând o ușă lăsată descuiată. Dacă a ta e descuiată, intră, indiferent cine ești. Vestea bună e că nu ai nevoie de un departament IT ca să te aperi de cele mai multe pericole. Câteva setări corecte te scot din categoria țintelor ușoare.
Este cea mai simplă și mai puternică protecție. Pe lângă parolă, contul cere și un cod de unică folosință de pe telefonul tău. Așa, chiar dacă cineva îți află parola, tot nu poate intra.
Un site sau un program neactualizat e ca o ușă lăsată descuiată. Hackerii caută exact aceste găuri vechi, pentru care există deja o reparație pe care tu n-ai instalat-o.
Dacă ți se pierd datele, un backup recent îți salvează afacerea. Regula folosită de profesioniști e simplă:
Cele mai multe atacuri nu sparg sisteme, ci păcălesc oameni. Un e-mail care pare de la bancă sau de la un furnizor, dar te trimite pe un site fals ca să-ți fure parola. Învață-ți echipa o regulă de aur: nu da clic și nu introduce parole pornind de la un link primit pe e-mail. Intră direct, scriind tu adresa în browser.
Semnele de alarmă sunt aproape mereu aceleași: ți se cere ceva urgent ("contul va fi blocat în 24 de ore"), adresa expeditorului arată ciudat, sau ți se cer date pe care o firmă serioasă nu le-ar cere niciodată pe e-mail. Când ai cea mai mică îndoială, sună direct la firma respectivă pe un număr pe care îl știi tu, nu pe cel din e-mail.
Site-ul tău trebuie să aibă lacătul acela mic în bară (certificat SSL). Înseamnă că datele pe care le trimit vizitatorii, cum ar fi o comandă sau un formular de contact, circulă criptat și nu pot fi furate pe drum. Fără el, Google îți marchează site-ul ca "nesigur" și pierzi clienți pe loc.
Cea mai comună greșeală: aceeași parolă la e-mail, la bancă, la site și la rețele sociale. Dacă o singură parolă scapă undeva, atacatorul o încearcă automat peste tot. Așa, dintr-o breșă mică, pierzi tot.
Nu toată lumea din firmă are nevoie de drepturi de administrator. Cu cât mai multe conturi au acces complet, cu atât mai multe uși poate găsi un atacator deschise. Dă fiecăruia exact cât îi trebuie ca să-și facă treaba, nici mai mult.
Panica e cel mai prost sfătuitor. Dacă bănuiești o breșă, un e-mail ciudat trimis în numele tău, comenzi false sau pur și simplu nu mai poți intra în cont, respiră și mergi la pas prin lista de mai jos.
Cu cât acționezi mai repede în primele minute, cu atât limitezi mai mult paguba. Un incident prins din față se rezolvă de multe ori fără urmări mari.
Cele șapte măsuri de mai sus acoperă majoritatea pericolelor cu care se confruntă o afacere mică. Nu ai nevoie de buget uriaș, ci de câteva setări corecte și un pic de disciplină în echipă.
Dacă vrei să fim siguri că site-ul și datele tale sunt protejate cum trebuie, fără să te bați tu cu setări complicate, contactează-ne. Verificăm împreună unde ești vulnerabil și punem la punct ce lipsește. Iar prin serviciul nostru de mentenanță ținem site-ul actualizat și în siguranță, ca tu să nu-ți mai bați capul cu setări.